






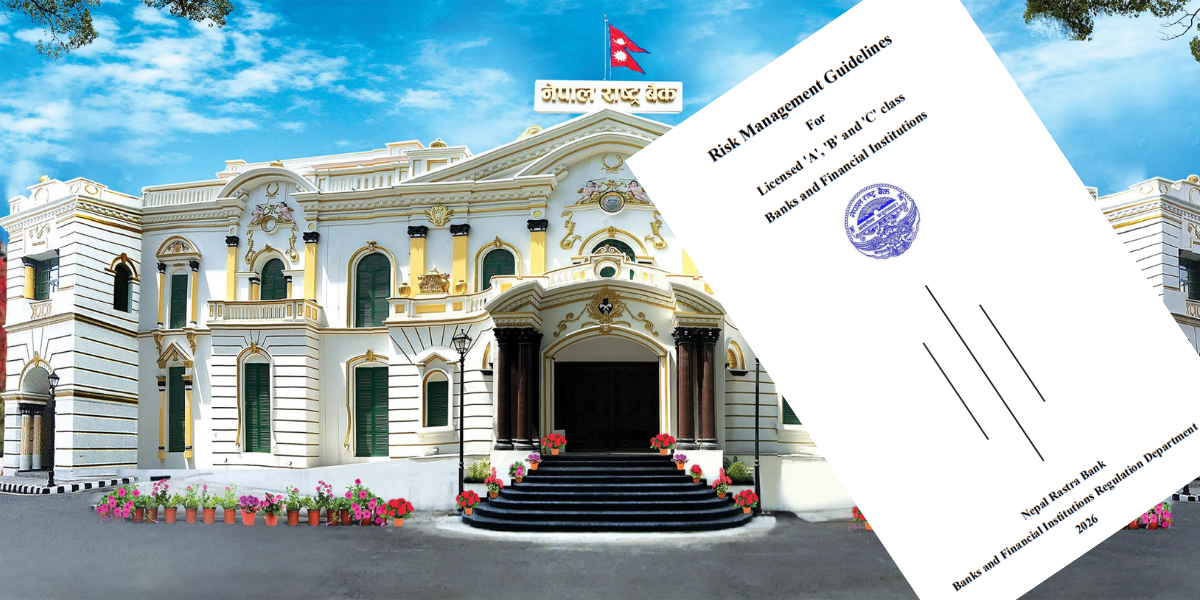
काठमाडौं– नेपाल राष्ट्र बैंकले वित्तीय संस्थाहरूमा तीन तहको सुरक्षा ढाँचा लागू गर्नुपर्ने नीति अघि सारेको छ । राष्ट्र बैंकको बैंक तथा वित्तीय संस्था नियमन विभागले वाणिज्य बैंक, विकास बैंक र फाइनान्स कम्पनीहरूका लागि एकीकृत ‘जोखिम व्यवस्थापन मार्गदर्शन २०२६’ जारी गर्दै जोखिम व्यवस्थापन लागि अपनाउनुपर्ने निर्देशन जारी गरेको हो ।
वित्तीय क्षेत्रमा बढ्दो डिजिटल प्रविधि, जलवायु परिवर्तन तथा नयाँ चुनौतीहरूलाई सम्बोधन गर्दै बैंकिङ प्रणालीको सुदृढता, लचकता र वित्तीय स्थायित्व अभिवृद्धि गर्ने उद्देश्यले सो मार्गदर्शन जारी गरिएको जनाएको छ । मार्गदर्शनले बैंक तथा वित्तीय संस्थाभित्र संस्थागत जोखिम संस्कृतिको विकास गर्न र न्यूनतम मापदण्ड पालना गराउन विशेष जोड दिएको छ ।
जोखिम सुशासनका लागि ‘थ्री-लाइन्स-अफ-डिफेन्स’ मोडल अनिवार्य गरेको छ । जस अन्तर्गत पहिलो पंक्तिमा प्रथम तहका व्यावसायिक इकाइहरू, दोस्रो पंक्तिमा मुख्य जोखिम अधिकृतको नेतृत्वमा रहने स्वतन्त्र जोखिम व्यवस्थापन विभाग तथा अनुपालन विभाग र तेस्रो पंक्तिमा आन्तरिक लेखापरीक्षण रहने व्यवस्था छ ।
साथै, सञ्चालक समिति र उच्च व्यवस्थापनको सक्रिय निगरानी, प्रभावकारी व्यवस्थापन सूचना प्रणाली र आन्तरिक नियन्त्रण प्रणालीलाई पनि मार्गदर्शनले अनिवार्य गरेको छ । ऋणी वा काउन्टरपार्टीले दायित्व पूरा नगर्दा हुन सक्ने आर्थिक क्षति कम गर्न स्पष्ट कर्जा नीति, सीमा र मूल्यांकन प्रक्रिया मार्गदर्शनमा तोकिएको छ । कर्जा स्वीकृत, विश्लेषण र अनुगमनका कार्यहरूबीच स्वार्थको द्वन्द्व हुन नदिन कार्यविभाजनको व्यवस्था गरिएको छ ।
खराब कर्जाको प्रारम्भिक पहिचानका लागि प्रारम्भिक चेतावनी सूचक र आन्तरिक रेटिङ प्रणाली प्रयोग गर्नुपर्नेछ । समस्याग्रस्त कर्जा असुली तथा एनएफआरएस ९ सम्बन्धी मार्गदर्शन अनुसार कर्जा नोक्सानी व्यवस्थापन गर्नुपर्ने अनिवार्य गरिएको छ ।
संस्थाले आफ्ना अल्पकालीन तथा दीर्घकालीन दायित्वहरू समयमै पूरा गर्न सक्ने क्षमता कायम राख्न तरलता जोखिम व्यवस्थापनको ढाँचा तय गरिएको छ । मार्गदर्शनमा इन्ट्राडे, फन्डिङ, बजार र फन्डिङ कस्ट जोखिमको नियमित अनुगमन गर्न सम्पत्ति(दायित्व व्यवस्थापन समितिलाई जिम्मेवार बनाइएको छ ।
तरलता अन्तर विश्लेषणका साथै भविष्यमा लिक्विडिटी कभरेज रेसियो र नेट स्टेबल फन्डिङ रेसियो जस्ता मापदण्ड प्रयोग गरिनेछ । आपतकालीन अवस्थामा तरलता संकट व्यवस्थापनका लागि अनिवार्य रूपमा ‘कन्टिन्जेन्सी फन्डिङ प्लान’ तयार गरी लागू गर्नुपर्ने प्रावधान रहेको छ । आन्तरिक प्रणाली, जनशक्ति, प्रक्रिया वा बाह्य घटनाका कारण हुने नोक्सानी न्यूनीकरणका लागि सञ्चालन जोखिम व्यवस्थापनको स्पष्ट ढाँचा बनाउनुपर्ने मार्गदर्शनमा उल्लेख छ ।
बिजनेस प्रोसेस म्यापिङ र परिदृश्य विश्लेषण मार्फत जोखिम मूल्यांकन गर्नुपर्नेछ । यसका साथै, मागदर्शनमा संस्थागत लचिलापन र व्यावसायिक निरन्तरता योजनाका साथै सम्पत्ति शुद्धीकरण तथा आतंकवादी क्रियाकलापमा वित्तीय लगानी निवारण सम्बन्धी जोखिम व्यवस्थापनलाई कडाइका साथ लागू गर्न भनिएको छ । विदेशी विनिमय दर, सेयर मूल्य, कमोडिटी मूल्य र ब्याजदरको उतारचढावले संस्थाको सम्पत्ति र दायित्वमा पार्ने प्रतिकूल असर रोक्न बजार जोखिम नियन्त्रण सम्बन्धी व्यवस्था गरिएको छ ।
सञ्चालक समिति र उच्च व्यवस्थापनको ओभरसाइटमा ‘भ्यालु एट रिस्क’ जस्ता परिमाणात्मक विधिहरू, स्ट्रेस टेस्टिङ, र खुला स्थिति सीमा निर्धारण गरी फ्रन्ट, मिडल र ब्याक अफिसको स्पष्ट पृथकीकरणसहित बजार जोखिम नियन्त्रण गर्नुपर्नेछ । जारी मार्गदर्शनका अनुसार ब्याजदरमा आउने परिवर्तनले बैंकको पुँजी र आम्दानीमा पार्ने प्रभाव रोक्न रिप्राइसिङ, यिल्ड कर्व, बेसिस र अप्सनालिटी जोखिमको मूल्यांकन गर्नुपर्नेछ । बैंकहरूले खुद ब्याज आम्दानीमा पर्ने असर नाप्ने ‘आम्दानी दृष्टिकोण’ र भविष्यको नगद प्रवाहको वर्तमान मूल्य नाप्ने ‘आर्थिक मूल्य दृष्टिकोण’ गरी दुवै कोणबाट जोखिम नाप्नुपर्नेछ ।
यसका लागि ग्याप एनालिसिस, अर्निंग्स-एट-रिस्क र इकोनोमिक भ्यालु अफ इक्विटी जस्ता प्रविधिहरू प्रयोग गर्नुपर्नेछ । डिजिटल बैंकिङ, साइबर हमला, डाटा चोरी र प्रणालीको असफलताबाट जोगिन मुख्य सूचना अधिकृत र मुख्य सूचना सुरक्षा अधिकृतको नेतृत्वमा बलियो प्रविधि जोखिम ढाँचा खडा गर्नुपर्नेछ । त्यस्तै, मार्गदर्शनमा चौबीसै घण्टा जोखिम अनुगमनका लागि साइबर सुरक्षा सञ्चालन केन्द्र स्थापना, पेनिट्रेसन टेस्टिङ, र डिजिटल ठगी नियन्त्रण नीति लागू गर्नुपर्ने र विपद् पुनर्लाभ योजना, रिकभरी टाइम अब्जेक्टिभ र आर्टिफिसियल इन्टेलिजेन्स जस्ता आधुनिक प्रविधिको उत्तरदायी प्रयोगलाई सुनिश्चित गरिएको छ।
जलवायु परिवर्तनका कारण उत्पन्न हुने भौतिक जोखिम र संक्रमणकालीन जोखिमलाई वित्तीय क्षेत्रको मुख्य चुनौतीका रूपमा स्वीकार गर्दै जलवायु जोखिम व्यवस्थापनको व्यवस्था मार्गदर्शनमा गरिएको छ । बैंकहरूले वातावरणीय तथा सामाजिक जोखिम व्यवस्थापन मार्गदर्शनको पालना गर्दै कृषि, पूर्वाधार र ऊर्जा जस्ता संवेदनशील क्षेत्रमा जलवायु जोखिमको मूल्यांकन गर्नुपर्नेछ । यसका लागि त्रैमासिक रूपमा बस्ने जलवायु जोखिम समिति गठन, परिदृश्य विश्लेषण, स्ट्रेस टेस्टिङ तथा आईएसएसबी र जिआरआई जस्ता अन्तर्राष्ट्रिय ढाँचा अनुसार प्रतिवेदन तयार पार्नुपर्नेछ ।

प्रतिक्रिया